Wenn persönliche AI Agents den Kundenservice kontaktieren: So behalten Unternehmen die Kontrolle

Immer mehr Verbraucher:innen überlassen der AI Aufgaben, die sie selbst nie gern erledigt haben: überhöhte Rechnungen reklamieren, Termine buchen, Retouren veranlassen. Wie groß das Interesse ist, zeigt der schnelle Erfolg (öffnet in neuem Tab) von Metas persönlichem AI Agent Muse (öffnet in neuem Tab): Nur zehn Tage nach dem Start hatte Muse ChatGPT (öffnet in neuem Tab) als meistgeladene App im App Store überholt.
Doch ein AI Agent, der den Kundenservice kontaktiert, geht anders vor als ein Mensch. Das erfordert von Unternehmen neue Abläufe: Sie müssen prüfen, wozu Kund:innen den Agent beauftragt haben, und das Anliegen Schritt für Schritt zur Lösung führen. Persönlichen AI Agents Zugriff zu gewähren, ist nur der erste Schritt.
Deshalb haben wir auf der WAVE (öffnet in neuem Tab)eine Governance-Layer für persönliche AI Agents angekündigt. Darauf bauen wir jetzt mit einer Middleware auf. Sie stellt sicher, dass jede Interaktion im Support den Berechtigungs- und Workflow-Guidelines entspricht, die für die Unternehmen und Branchen unserer Kunden gelten – unabhängig davon, ob die Anfrage von Menschen oder deren persönlichen AI Agents kommt.
Was passiert, wenn persönliche AI Agents den Kundenservice kontaktieren?
Haben Kund:innen ihre Karte verloren, riefen sie bis vor Kurzem selbst beim Kundenservice an. Ein Agent (Mensch oder AI) prüfte ihre Identität, fragte nach dem Zeitpunkt des Verlusts und kontrollierte, ob danach noch Transaktionen stattgefunden hatten. Gegebenenfalls machte er diese rückgängig und kümmerte sich um die Sperrung der Karte. Bei der Bestellung einer Ersatzkarte bot der Agent berechtigten Kund:innen außerdem ein Upgrade auf eine Premiumkarte an. Die Agents konnten den gesamten Prozess abschließen, weil sie wussten, welche Backend-Systeme und Systemschnittstellen (APIs) sie in welcher Reihenfolge nutzen mussten.
Persönliche AI Agents von Kund:innen bringen dieses Wissen nicht mit. Sie können auf einer Website herausfinden, wie sie Zugang erhalten, und sich mit den jeweiligen Zugangsdaten anmelden. Anschließend rufen sie, wie angewiesen, Informationen ab oder nehmen Änderungen vor. Doch nur weil ein persönlicher AI Agent auf ein System zugreifen kann, heißt das noch nicht, dass er das Problem auch lösen kann. Er kennt weder die internen Abläufe des Unternehmens noch die Reihenfolge, in der er APIs aufrufen muss. Auch über den gesamten Prozess weiß er nur wenig.
Für Unternehmen ergeben sich daraus mehrere Herausforderungen: Wie lassen sich die von Kund:innen erteilten Berechtigungen in entsprechende API-Zugriffsrechte übertragen? Wie stellen sie sicher, dass Anliegen erfolgreich gelöst werden und die Kundenzufriedenheit hoch bleibt – auch wenn sie den persönlichen AI Agent nicht selbst instruiert und optimiert haben?
Identität und API-Anbindung ermöglichen den Zugriff
Protokolle, die persönlichen AI Agents eine standardisierte Möglichkeit bieten, sich zu identifizieren, anzumelden und mit voller Berechtigung der Kund:innen zu handeln, stoßen auf wachsendes Interesse. Diese offenen Standards ermöglichen es, die Identität zu bestätigen und auf APIs zuzugreifen. Sie enthalten jedoch nicht das Wissen über die Prozesse, Risikorichtlinien und operativen Kontrollmechanismen jedes einzelnen Unternehmens. Deshalb können sie nicht garantieren, dass Aufgaben auch ausgeführt werden.
Sobald die Protokolle eingerichtet sind und der Agent Zugang hat, liegt es am Unternehmen, die Einhaltung der Richtlinien sicherzustellen, Prozesse einheitlich auszuführen, riskante Aktionen vorab zu prüfen und nachvollziehbar zu dokumentieren, was getan wurde und warum. Deshalb implementieren wir bei Parloa nicht nur Protokolle wie Poppy, sondern konzentrieren uns vor allem darauf, wie Unternehmen diese Aufgaben nach dem Zugriff zuverlässig erfüllen können.
Wer behält die Kontrolle, sobald der Zugriff gewährt ist?
Persönliche AI Agents sollten die vollständige Lösung eines Anliegens anfordern können. Gleichzeitig muss das Unternehmen die Kontrolle über die Abläufe, Zugangsdaten, Richtlinien und folgenreichen Aktionen behalten, die im Verlauf der Interaktion eine Rolle spielen.
Da eine Organisation weder das Modell noch die Anweisungen oder das Gedächtnis des anfragenden Agents kontrolliert, müssen wir eine Middleware bereitstellen. Sie gibt dem persönlichen AI Agent klare Guardrails vor, damit er das Anliegen erfolgreich lösen kann. Der Zugriff auf Unternehmens-APIs und die entsprechenden Berechtigungen sollten sich nach den Zugangsdaten der Person richten, der der persönliche Agent gehört. Dabei muss jeder Prozessschritt so viel Kontrolle vorsehen, wie es das jeweilige Risiko erfordert.
Einen Bestellstatus abzufragen, ist beispielsweise eine Aufgabe mit geringem Risiko, bei der Daten nur gelesen werden. Persönliche Agents können sie deshalb als Skill über das Model Context Protocol (MCP (öffnet in neuem Tab)) ausführen. Eine Erstattung auszulösen, ist dagegen eine risikoreiche Aktion, die sich nicht rückgängig machen lässt. Dafür braucht es einen Process-Agent, dessen Schrittfolge und Guardrails das Unternehmen festlegt.
Unabhängig vom Use Case erfordern viele Interaktionen mehrere Schritte: von der Identifizierung und Autorisierung über die Informationsabfrage bis zur Lösung. Dafür sind Parloa AI Agents erforderlich, die das Gespräch steuern.
Mit Personal Agent Middleware die Kontrolle behalten
Wir entwickeln Parloas Personal Agent Middleware, damit Unternehmen steuern können, wie persönliche AI Agents ihre Systeme nutzen. Sie sitzt zwischen dem persönlichen AI Agent von Kund:innen und den Systemen des Unternehmens und funktioniert über verschiedene Anbieter persönlicher Agents, Protokolle und Backend-Systeme hinweg. Dabei wendet sie Regeln auf eingehende Anfragen an und stellt vollständige Aufgaben bereit – und nicht eine Vielzahl einzelner Systemfunktionen.
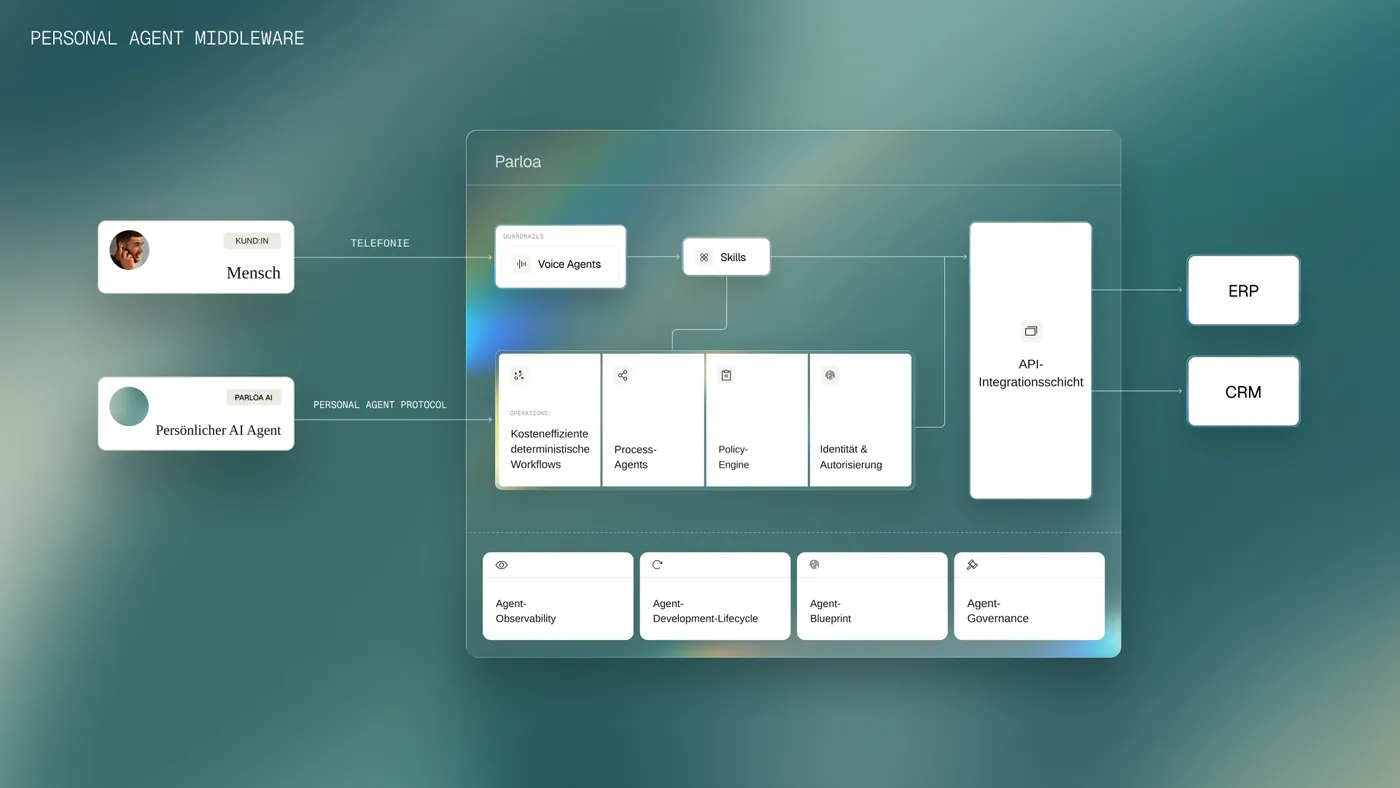
Bei der Entwicklung von Parloas Personal Agent Middleware stehen drei Ziele im Mittelpunkt:
1: Kontrollieren, welche Agents handeln dürfen und was sie tun können.
Die Middleware verifiziert die Agents und prüft, wozu Kund:innen sie autorisiert haben. Berechtigungen und Vertrauensstufen regeln den Zugriff. Aktionen mit höherem Risiko können eine zusätzliche Verifizierung, Bestätigung oder menschliche Freigabe erfordern. Für sie gelten zudem Grenzen für den Wert, die Anzahl pro Zeiteinheit und die Häufigkeit. Diese Kontrollen stellen sicher, dass der persönliche AI Agent aus Backend-Systemen nur Informationen abrufen kann, auf die auch die Kund:innen zugreifen dürfen. Sicherheitsprüfungen filtern Versuche heraus, AI-Anweisungen zu manipulieren, schränken die Offenlegung personenbezogener Daten ein und schützen Tool-Beschreibungen vor Manipulationen. Vorgaben zur Data Residency (öffnet in neuem Tab) regeln, wo Daten verarbeitet werden.
2: Anfragen in zuverlässige Prozesse verwandeln.
AI Agents sehen nur die Tools, die für die jeweiligen Kund:innen und ihre Anfrage relevant sind. Das Prozesswissen des Unternehmens bleibt auf dessen Servern. Process Agents können einen Vorgang unterbrechen, Rückfragen stellen und ihn anschließend fortsetzen. Eine Connector-Layer bündelt die Systeme des Unternehmens über MCP (öffnet in neuem Tab) oder Poppy hinter einem zentralen Verbindungspunkt. Sie kümmert sich um erneute Versuche, doppelte Anfragen und Systemausfälle.
3: Jeden Prozess nachvollziehbar und steuerbar machen.
Die Middleware verfolgt jede Anfrage bis in das dahinterliegende System und dokumentiert, was die Kund:innen genehmigt haben. Mit der Replay-Funktion und Exporten für Compliance-Zwecke können Unternehmen prüfen, was passiert ist und warum. AI unterstützt sie dabei, aus bestehenden Abläufen Skills zu entwerfen, diese vor dem Launch zu testen und Updates mithilfe von Versionierung und schrittweisen Rollouts zu managen.
Mit Parloas Personal Agent Middleware genügt eine zentrale Anbindung, um dieselben Aufgaben über alle Agent-Anbieter und Protokolle hinweg auszuführen. So musst du nicht laufend neue Integrationen einrichten. Für Erstattungen, die Bearbeitung von Streitfällen und Adressänderungen gelten dieselben Regeln – unabhängig davon, wer das Gespräch beginnt. Riskante Aktionen werden vorab geprüft, und Zugangsdaten bleiben sicher unter Verschluss. Jeder Vorgang wird dokumentiert, damit sich mögliche Rückfragen klären lassen. Da die Lösung von Anliegen messbar wird, kannst du Erfolgsquoten und Kosten pro gelöstem Anliegen tracken.
Ausblick
Parloas Personal Agent Middleware ist im Rahmen einer begrenzten Entwicklungspartnerschaft verfügbar. Sie basiert auf offenen Standards wie Poppy, MCP, OAuth 2.1 Token Exchange und Agent2Agent (A2A). Während sich die Protokolle für persönliche AI Agents weiterentwickeln, wird sich auch die Middleware daran anpassen.
Parloa hilft weltweit führenden Unternehmen seit jeher dabei, einen Kundenservice zu bieten, dem Kund:innen vertrauen. Mit unserer Personal Agent Middleware setzen wir diesen Weg fort – auch wenn persönliche AI Agents im Auftrag der Kund:innen mit Unternehmen kommunizieren. Dabei stellen wir sicher, dass Unternehmen jederzeit die Kontrolle über ihre Richtlinien und die Ergebnisse behalten.